Nel dibattito sulle insidie dell’intelligenza artificiale generativa, l’attenzione si concentra spesso sui rischi della falsificazione: la creazione di audio manipolati, video deepfake o documenti realistici costruiti per incastrare un innocente o ingannare la pubblica opinione. Esiste tuttavia una deriva speculare e per certi versi più insidiosa, teorizzata dai giuristi americani Robert Chesney e Danielle Citron: il cosiddetto dividendo del bugiardo (liar’s dividend nella versione inglese).
La tesi è stata affacciata dai due studiosi in “Deep Fakes: A Looming Challenge for Privacy, Democracy, and National Security” (Deepfake: una sfida incombente per la privacy, la democrazia e la sicurezza nazionale), uno studio pubblicato a cura della facoltà di giurisprudenza della Boston University a dicembre del 2019 (liberamente scaricabile a questo link nella versione originale in lingua inglese).
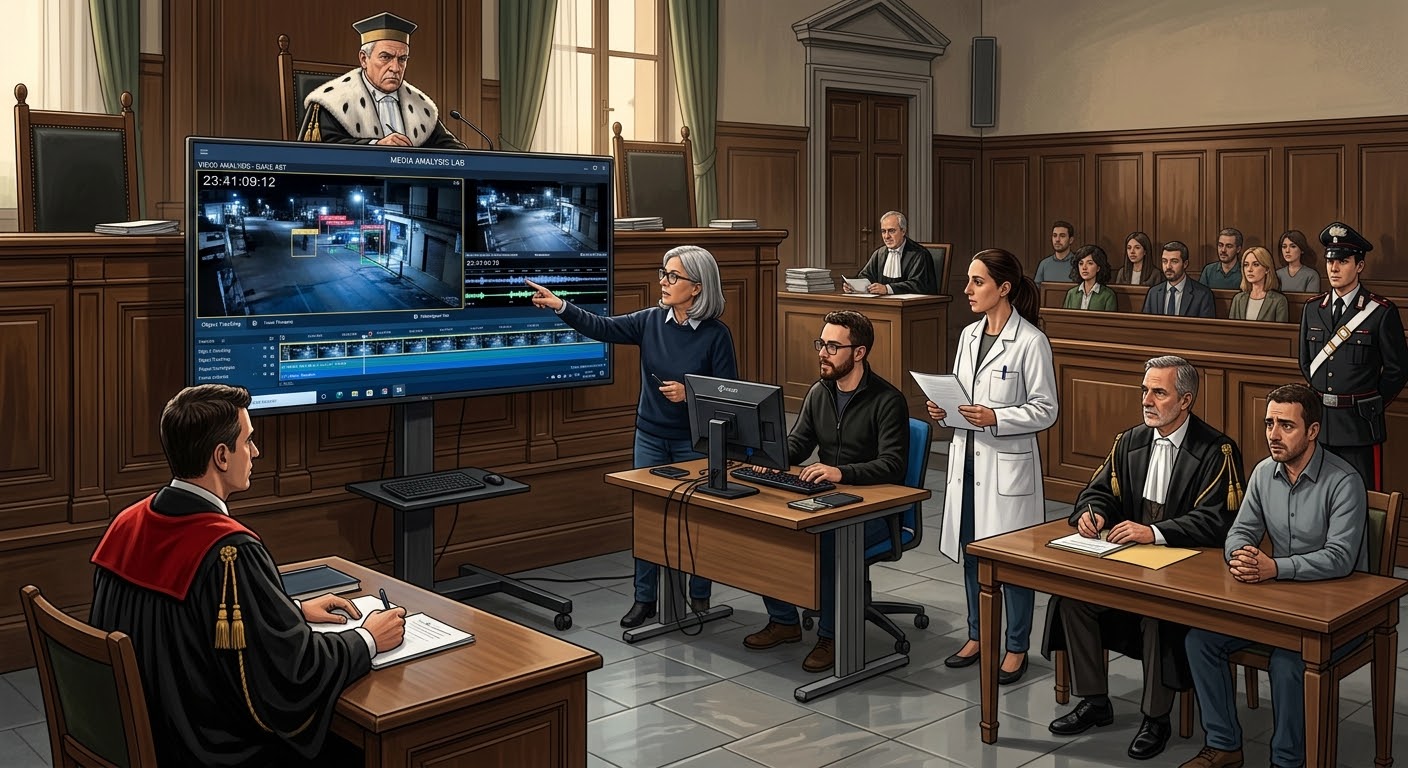
Il concetto è lineare quanto dirompente: in un mondo in cui qualsiasi video o audio può essere sintetizzato dall’IA, chiunque può smentire una prova genuina e schiacciante sostenendo semplicemente che si tratti di un falso digitale.
La sola esistenza sul mercato di software generativi ad alta fedeltà mina la presunzione di autenticità della realtà documentata, offrendo una possibilità a chiunque voglia sollevare un dubbio in sede processuale.

